آسیبپذیری CVE-2026-119618 در ماژول HTTP/2 وبسرور Apache اجازهی اجرای کد از راه دور را میدهد و نسخههای ۲.۴.۵۵ تا ۲.۴.۷۰ را در بر میگیرد. این راهنما در پنج گام نشان میدهد چطور در یک شب معلوم شود سرور در معرض آن هست یا نه و چطور بسته شود. راه اصلی ارتقا به نسخهی ۲.۴.۷۱ است که ۲۰ آبان ۱۴۰۵ منتشر شد. اگر آن نسخه هنوز روی سرور در دسترس نیست، خاموش کردن موقت HTTP/2 مسیر آسیبپذیر را میبندد.
چه چیزی اعلام شد
صفحهی امنیتی خود پروژهی Apache این آسیبپذیری را «بحرانی» (critical) ثبت کرده است: خرابی حافظه در تابع assign_headers ماژول mod_http2 که میتواند به اجرای کد از راه دور برسد. نسخههای آسیبپذیر Apache HTTP Server از ۲.۴.۵۵ تا ۲.۴.۷۰ هستند، و نسخههای ۲.۰.۸ تا ۲.۰.۴۲ ماژول mod_h2 که جدا از GitHub نصب میشود.
طبق همان صفحه، دو تیم جداگانه آن را پیدا کردهاند و گزارش دادهاند. اصلاح ۲۰ آبان ۱۴۰۵ در نسخهی ۲.۴.۷۱ منتشر شد.
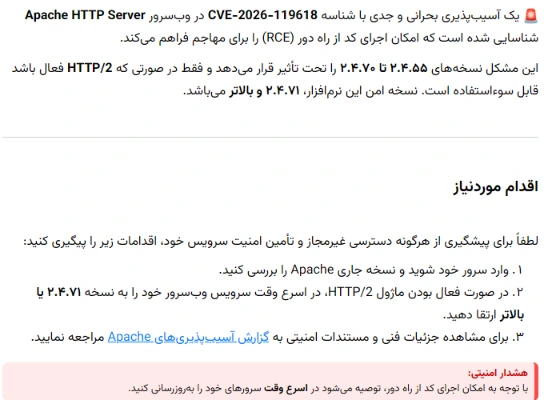
پیش از هر اقدامی، شناسه را در منبع اصلی بسنجید. ایمیلی که دربارهی «آسیبپذیری بحرانی» میرسد، شکل رایج فریب هم هست. این شناسه در صفحهی آسیبپذیریهای نسخهی ۲.۴ پروژهی Apache، با نشانی httpd.apache.org/security، ثبت شده است. پیوند داخل ایمیل را باز نکنید؛ نشانی را خودتان در مرورگر وارد کنید.
تصمیم در یک نگاه
گام ۱: نسخهی Apache را ببینید
کجا: خط فرمان سرور، یا بخش وضعیت سرویسها در کنترلپنل.
چه کنید: فرمان httpd -v یا apachectl -v را اجرا کنید.
چه میبینید: سطری مثل Server version: Apache/2.4.x.
اگر نه: روی میزبانی اشتراکی به خط فرمان دسترسی نیست؛ نسخه را از پشتیبانی ارائهدهنده بپرسید.
اگر نسخه پیش از ۲.۴.۵۵ یا ۲.۴.۷۱ و بعد از آن است، این آسیبپذیری سرور را نمیگیرد. نسخههای قدیمیتر ولی آسیبپذیریهای دیگری دارند و ارتقا در هر حال لازم است.
گام ۲: ببینید HTTP/2 روشن است یا نه
کجا: خط فرمان سرور.
چه کنید: فرمان apachectl -M را اجرا کنید و دنبال http2_module بگردید. بعد در پیکربندی، دستور Protocols را پیدا کنید.
چه میبینید: اگر ماژول بار شده و در دستور Protocols مقدار h2 آمده است، HTTP/2 روشن است.
اگر نه: از بیرون هم میشود سنجید: curl -sI --http2 https://example.com اگر سطر اول پاسخ HTTP/2 باشد، روشن است.
گام ۳: اگر نسخهی ۲.۴.۷۱ هست، ارتقا دهید
کجا: مدیر بستهی سیستمعامل، یا ابزار ساخت نرمافزار در کنترلپنل.
چه کنید: Apache را به ۲.۴.۷۱ یا بالاتر ارتقا دهید و سرویس را دوباره راه بیندازید.
چه میبینید: فرمان httpd -v نسخهی تازه را نشان میدهد.
اگر نه: اگر ابزار کنترلپنل هنوز نسخهای پیش از ۲.۴.۷۱ عرضه میکند، ارتقا به آن نسخه این آسیبپذیری را نمیبندد؛ به گام ۴ بروید.
گام ۴: اگر نسخهی اصلاحشده در دسترس نیست، HTTP/2 را موقتاً خاموش کنید
کجا: پروندهی پیکربندی Apache، همانجا که دستور Protocols نوشته شده است.
چه کنید: مقدار را به Protocols http/1.1 برگردانید، پیکربندی را با apachectl configtest بسنجید و سرویس را دوباره بار کنید.
چه میبینید: فرمان curl -sI --http2 حالا پاسخ HTTP/1.1 میگیرد.
اگر نه: اگر هنوز HTTP/2 برمیگردد، دستور Protocols در یک VirtualHost دیگر هم تکرار شده است؛ همه را پیدا کنید.
⚠ این گام برداشت ماست، نه دستور صفحهی Apache: آن صفحه برای این آسیبپذیری هیچ راه موقتی نام نمیبرد و تنها راهی که میگوید نسخهی ۲.۴.۷۱ است. ولی آسیبپذیری در ماژول HTTP/2 است و اطلاعیهی ارائهدهنده هم میگوید فقط با HTTP/2 روشن قابل سوءاستفاده است. پس بستن HTTP/2 مسیر رسیدن به آن را میبندد.
هزینهاش: HTTPS سر جایش میماند و سایت کار میکند. فقط صفحههایی که پروندههای زیادی دارند ممکن است کمی کندتر بار شوند، چون HTTP/1.1 چند درخواست را همزمان روی یک اتصال نمیفرستد.
گام ۵: پاسخ همهی سایتها را بسنجید
کجا: هر نشانی که روی همان سرور است.
چه کنید: صفحهی اصلی هر دامنه را بخواهید و کد پاسخ را ببینید.
چه میبینید: پاسخ 200 برای همه.
اگر نه: پاسخ 500 یعنی خطای پیکربندی؛ تغییر را برگردانید و دوباره بسنجید.
وقتی نسخهی ۲.۴.۷۱ در دسترس آمد، ارتقا دهید و HTTP/2 را دوباره روشن کنید. خاموش ماندن دائمی آن هزینهی سرعت دارد و دلیلی برایش نمیماند.
ما چه کردیم
اطلاعیهی ارائهدهندهی میزبانی شب ۲۰ آبان ۱۴۰۵ رسید. نسخهی Apache سرور در بازهی آسیبپذیر بود و HTTP/2 روشن بود. ابزار ساخت کنترلپنل هنوز نسخهای پیش از ۲.۴.۷۱ عرضه میکرد، پس ارتقا مشکل را نمیبست. همان شب HTTP/2 خاموش شد و همهی سایتهای روی سرور پاسخ ۲۰۰ دادند. ارتقا به ۲.۴.۷۱ به محض رسیدن نسخه انجام میشود.
عیبیابی
| نشانه | علت محتمل | چه کنید |
|---|---|---|
| پس از تغییر، سرویس بالا نمیآید | خطای نگارش در پیکربندی | فرمان apachectl configtest را بزنید و سطر گزارششده را اصلاح کنید |
| با وجود تغییر، HTTP/2 هنوز برمیگردد | دستور Protocols در جای دیگری هم هست | همهی پروندههای پیکربندی و VirtualHostها را بگردید |
| یک سایت پس از تغییر خطای ۵۰۰ میدهد | پیکربندی همان سایت به HTTP/2 وابسته بود | تغییر را برگردانید و پیکربندی آن سایت را جدا بررسی کنید |
| کنترلپنل نسخهی ۲.۴.۷۱ را عرضه نمیکند | بستهی تازه هنوز به ابزار ساخت نرسیده | پروتکل HTTP/2 خاموش بماند و هر روز ابزار ساخت را دوباره ببینید |
محدودیت این راهنما
- اطلاعات آسیبپذیری از صفحهی امنیتی پروژهی Apache در ۲۱ آبان ۱۴۰۵ آمده است. اگر اطلاعیهی تازهای منتشر شد، همان مرجع است.
- خاموش کردن HTTP/2 راهی است که از جای آسیبپذیری و اطلاعیهی ارائهدهنده برداشت شده، نه راه موقتی که خود Apache اعلام کرده باشد.
- این راهنما دربارهی Apache است. وبسرورهای دیگر مثل nginx و LiteSpeed را این آسیبپذیری نمیگیرد، ولی آسیبپذیریهای خودشان را دارند.
چکلیست اقدام
- شناسه را در صفحهی امنیتی خود Apache بسنجید، نه با پیوند داخل ایمیل.
- نسخهی Apache را ببینید: بین ۲.۴.۵۵ و ۲.۴.۷۰ است؟
- روشن بودن HTTP/2 را بسنجید.
- اگر نسخهی ۲.۴.۷۱ در دسترس است، ارتقا دهید.
- اگر نیست، دستور Protocols را روی http/1.1 بگذارید و پیکربندی را بسنجید.
- پاسخ ۲۰۰ همهی سایتهای روی سرور را ببینید.
- پس از رسیدن نسخهی ۲.۴.۷۱ ارتقا دهید و HTTP/2 را دوباره روشن کنید.
پرسشهای پرتکرار
آسیبپذیری CVE-2026-119618 در Apache چیست؟
کدام نسخههای Apache آسیبپذیرند؟
اصلاح این آسیبپذیری در کدام نسخه آمده است؟
اگر نسخهی ۲.۴.۷۱ در کنترلپنل نیست، چه باید کرد؟
خاموش کردن HTTP/2 به سایت آسیب میزند؟
چطور بفهمیم HTTP/2 روی سرور روشن است؟
ایمیل هشدار امنیتی را چطور از فریب تشخیص دهیم؟
نظرها
نظرها در حالِ بار شدن است…